Cada vez dependemos más de Internet. Vivimos parte de nuestra vida a través de la pantalla de un dispositivo. Nuestra vida personal y profesional transcurre entre diversas actividades en línea que involucran estudio, trabajo, entretenimiento y constantes conexiones con otras personas.
Pero... ¿somos conscientes de los peligros que nos acechan y cómo enfrentarlos para una vida digital saludable?
El Boletín de Autodefensa Digital es el medio para conocer lo que está pasando en el mundo de la privacidad y seguridad digital con noticias de actualidad, las cuales te permitirán ser un usuario más consciente de lo que ocurre y puedes hacer para defenderte ante las amenazas que te rodean en línea.
Este boletín es parte del programa de radio Autodefensa Digital, transmitido todos los miércoles por ZK Radio.
Si quieres conocer sobre privacidad y seguridad digital, este boletín es para ti.
¡Adelante!

Meta rastreará teclas y pantallas de empleados para entrenar agentes de IA [diariobitcoin.com]
Meta anunció que instalará software de seguimiento en las computadoras de trabajo de sus empleados en Estados Unidos para capturar movimientos del mouse, clics, pulsaciones de teclado y capturas de pantalla dentro de aplicaciones y sitios laborales específicos. Según memorandos internos del equipo Meta Superintelligence Labs, estos datos alimentarán la iniciativa Model Capability Initiative, orientada a entrenar agentes de inteligencia artificial capaces de ejecutar tareas cotidianas en computadoras de forma autónoma. La medida se enmarca en una competencia feroz con OpenAI, Anthropic, Google y Perplexity por desarrollar asistentes que no solo conversen, sino que operen directamente software y navegadores.
Ideas clave
- Datos recolectados y propósito declarado: El software registrará interacciones reales con interfaces digitales para que los modelos aprendan a navegar menús, hacer clic en botones, usar atajos de teclado y ejecutar secuencias prácticas. Meta aseguró que la información no se utilizará para evaluar el rendimiento de los empleados y que contará con salvaguardas para proteger contenido sensible, limitándose a ciertas aplicaciones de trabajo.
- Vacío de datos en la industria: Las grandes tecnológicas han agotado buena parte del texto, imágenes y video disponibles en internet para entrenar modelos generativos, pero carecen de registros detallados sobre cómo los humanos interactúan con programas y páginas web. Meta argumenta que, para construir agentes útiles, necesita ejemplos auténticos de uso de computadoras en entornos laborales reales.
- Inversión masiva y recortes simultáneos: La compañía ha acelerado su gasto en IA, con una inversión de más de USD 14.000 millones en Scale AI y un compromiso de hasta USD 135.000 millones en gasto de capital para 2026. Paralelamente, planea despidos que podrían alcanzar entre el 10 % y el 20 % de su plantilla global desde mayo, lo que revela una reestructuración orientada a priorizar la automatización.
- Límites regulatorios y privacidad: El despliegue se centrará en Estados Unidos, ya que una implementación similar en Europa enfrentaría obstáculos legales severos por las normas que limitan el monitoreo laboral. Meta ya ha sido cuestionada en la Unión Europea por sus esquemas de entrenamiento de IA basados en la exclusión manual de usuarios, por lo que esta nueva recolección interna intensificará el escrutinio sobre los límites entre innovación y vigilancia.
Conclusión
La iniciativa de Meta señala que la siguiente frontera de la inteligencia artificial no es solo generar mejor contenido, sino aprender a operar herramientas digitales como lo haría una persona. Sin embargo, al convertir la actividad cotidiana de sus propios trabajadores en materia prima para sistemas automatizados, la empresa enciende un debate crítico sobre hasta dónde puede extenderse la recolección de datos internos en nombre de la innovación. En una industria donde el acceso a datos específicos de comportamiento humano se ha vuelto la ventaja competitiva decisiva, la tensión entre productividad, privacidad laboral y regulación se volverá cada vez más insostenible.
Más información: https://www.diariobitcoin.com/estados-unidos/meta-rastreara-teclas-y-pantallas-de-empleados-para-entrenar-agentes-de-ia/
Reino Unido alerta que 100 países ya tienen spyware capaz de hackear teléfonos [diariobitcoin.com]
El Reino Unido encendió las alarmas al anunciar que cien países —frente a los ochenta estimados en 2023— ya tendrían acceso a spyware comercial capaz de infiltrarse en teléfonos y computadoras. La advertencia, difundida por el National Cyber Security Centre (NCSC), señala que estas herramientas de vigilancia sofisticadas ya no apuntan únicamente a políticos o activistas, sino que han ampliado su mira hacia banqueros, empresarios e infraestructura crítica.
Ideas clave
- Definición y naturaleza del spyware comercial: No se trata de malware masivo, sino de herramientas desarrolladas por empresas privadas que aprovechan fallos de seguridad en sistemas operativos para obtener acceso profundo a dispositivos. Ejemplos conocidos incluyen Pegasus (NSO Group) y Graphite (Paragon), tradicionalmente asociados a espionaje estatal, pero ahora con alcance mucho mayor.
- Expansión del perfil de víctimas: el NCSC advirtió que la tipología de blancos se ha diversificado. Además de periodistas y disidentes, ahora figuran ejecutivos financieros y empresarios adinerados, cuyo compromiso puede derivar en robo de información estratégica, manipulación de procesos internos y vigilancia sostenida de decisiones sensibles.
- Ataques de origen estatal: Según Richard Horne, director del NCSC, la mayoría de los ciberataques de importancia nacional contra el Reino Unido provienen de gobiernos extranjeros adversarios, no de bandas criminales comunes. Se mencionan intrusiones vinculadas a China orientadas a robar datos y preparar el terreno para hackeos disruptivos en escenarios de tensión geopolítica.
- El riesgo ya no es solo estatal: La filtración del kit de herramientas DarkSword demostró que exploits sofisticados para dispositivos Apple pueden escapar del control de agencias y circular en mercados grises. Esto reduce drásticamente la barrera de entrada para ciberdelincuentes y multiplica la superficie de riesgo.
- Impacto económico y corporativo: El mensaje británico constituye una llamada de atención para empresas que subestiman la ciberseguridad. Un solo dispositivo móvil comprometido puede exponer comunicaciones, autenticación bancaria, billeteras digitales y documentos corporativos de alto valor.
- Proliferación incontrolable: La combinación de ventas comerciales, espionaje gubernamental y filtraciones de exploits crea un ecosistema difícil de contener. Una vez que una cadena de explotación se filtra, su alcance se expande sin freno más allá del cliente original.
Conclusión
La evaluación del Reino Unido dibuja un escenario más complejo y extendido que el de hace apenas tres años. El salto de ochenta a cien países con acceso a spyware sofisticado refleja una mercantilización acelerada de la vigilancia digital que afecta a ciudadanos, empresas y sectores económicos clave por igual. Mientras el mundo corporativo aún asimila la magnitud de esta transformación, la tecnología capaz de comprometer dispositivos personales sigue expandiéndose globalmente, fusionando espionaje estatal, crimen digital y mercados privados de exploits en una amenaza estructural difícil de revertir.
Más información: https://www.diariobitcoin.com/noticias/reino-unido-alerta-que-100-paises-ya-tienen-spyware-capaz-de-hackear-telefonos
Google y Wiz lanzan agentes de IA para frenar ciberataques a velocidad de máquina [diariobitcoin.com]
Google Cloud y Wiz presentaron en el evento Next ’26 una nueva ofensiva de ciberseguridad basada en agentes de inteligencia artificial, con el argumento de que la defensa debe operar a la misma velocidad automatizada que los atacantes. La propuesta integra detección, investigación, caza de amenazas y protección de aplicaciones de IA en entornos multicloud, en un contexto donde los ciberdelincuentes ya usan modelos avanzados para explotar vulnerabilidades en segundos.
Ideas clave
- Filosofía central: IA contra IA: Francis de Souza, director de operaciones de Google Cloud, resumió la estrategia con la frase "hay que usar IA para combatir la IA". La premisa es que, si los atacantes automatizan el reconocimiento, la explotación y el movimiento lateral, las empresas deben automatizar la detección, la investigación y la remediación, manteniendo supervisión humana, pero operando a velocidad de máquina. Según datos de Google-Mandiant, el tiempo de traspaso en el cibercrimen cayó de ocho horas a 22 segundos en los últimos tres años.
- Nuevos agentes de seguridad de Google: La compañía añadió tres agentes en vista previa a su plataforma Google Security Operations:
- Threat Hunting: Busca proactivamente patrones de ataque novedosos que las defensas tradicionales podrían omitir.
- Detection Engineering: Identifica vacíos de cobertura y genera continuamente nuevas reglas de detección.
- Third-Party Context (próximamente): Enriquece flujos de trabajo con inteligencia externa para mejorar la toma de decisiones.
Además, el agente de Triage and Investigation, ya disponible de forma general, procesó más de 5 millones de alertas en el último año y redujo el análisis manual de 30 minutos a aproximadamente 60 segundos.
- Gobernanza y control de agentes: Google presentó la Gemini Enterprise Agent Platform, destinada a gestionar identidades únicas y permisos de agentes autónomos, y Agent Gateway, que aplica políticas a las conexiones entre agentes y herramientas mediante protocolos como MCP y A2A. También integró Model Armor para proteger interacciones modelo-agente en tiempo de ejecución.
- Expansión de Wiz en protección de aplicaciones de IA: Tras su adquisición por 32.000 millones de dólares, Wiz amplió su AI-Application Protection Platform (AI-APP) a entornos como Databricks, AWS Agentcore, Gemini Enterprise, Azure Copilot Studio y Salesforce Agentforce. La compañía advirtió que el 20 % de las aplicaciones creadas con vibe coding contiene riesgos de seguridad, por lo que integrará escaneos directos en el servicio Lovable y añadirá hooks de seguridad en IDEs.
- Remediación y sombra de IA: Wiz incorporó un agente de remediación que genera pull requests para reparar vulnerabilidades detectadas. También lanzó un AI-BOM dinámico (AI Bill of Materials) para inventariar frameworks, modelos, extensiones de IDE y otros componentes, con el fin de reducir el riesgo de IA en la sombra y el uso no autorizado de herramientas como Claude Code.
- Contexto de amenazas ofensivas: El anuncio reconoce que modelos avanzados como Claude Mythos Preview de Anthropic ya pueden encontrar y explotar vulnerabilidades zero-day de forma autónoma. Aunque Google figura entre los socios de acceso a dichas capacidades a través de Project Glasswing, aclaró que no los utiliza en los lanzamientos presentados en esta ocasión.
Conclusión
La alianza entre Google y Wiz materializa un punto de inflexión en la ciberseguridad empresarial: La defensa ya no puede depender de tiempos humanos frente a una ofensiva que opera a velocidad de máquina. Si bien la automatización de la detección y la remediación ofrece una ventaja competitiva crítica, la proliferación de agentes autónomos también demanda nuevas capas de gobernanza, auditoría y control de permisos para evitar que la propia infraestructura defensiva se convierta en una superficie de ataque. En este escenario, el mensaje es claro: esperar a que las tecnologías maduren lentamente ya no es una opción razonable.
Más información: https://www.diariobitcoin.com/tecnologia/google-y-wiz-lanzan-agentes-de-ia-para-frenar-ciberataques-a-velocidad-de-maquina

Google bloqueará el servicio de búsqueda en los centros educativos que no utilicen su IA [nytimes.com]
Google está aprovechando su monopolio en las búsquedas en Internet para obligar a los centros educativos a utilizar su herramienta de IA, Gemini.
La empresa ha comunicado al New York Times que, a partir de principios del próximo año, los centros educativos que utilicen su popular software Google Classroom perderán por completo el acceso al servicio de búsqueda si deciden no mostrar los resultados generados por IA. Google alega que, técnicamente, no es posible separar la búsqueda en Internet de los resultados de IA.
Varias figuras públicas, entre ellas la expresidenta de la FTC, Lina Khan, y el alcalde de Nueva York, Zohran Mamdani, han denunciado este cambio, calificándolo de nuevo comportamiento anticompetitivo por parte de un gigante tecnológico que intenta dictar cómo deben aprender los alumnos. Google parece apostar por que los centros educativos no se planteen utilizar otras herramientas de búsqueda, aunque varias fuentes periodísticas han señalado que DuckDuckGo es una alternativa viable para los centros y deja la IA como algo totalmente opcional.
Este cambio se produce en un momento en el que padres y educadores se enfrentan al papel de la IA en la vida y la educación de los niños. Varios estudios sugieren ahora que el uso de la IA puede obstaculizar el pensamiento crítico y la comprensión lectora.
Más información: https://www.nytimes.com/2026/11/03/us/google-search-schools-restrict-ai.html
A un lado las gafas de Meta: los Apple Watch se están volviendo cada vez más inquietantes [forbes.com]
Dos nuevas funciones del Apple Watch —«Live Rewind» y «Siri Recap»— se encuentran ahora en fase beta, lo que plantea una serie de cuestiones relacionadas con la privacidad.
Ambas funciones se basan en la escucha de audio permanente. «Live Rewind» captura y muestra los últimos 15 segundos de audio en formato de texto, mientras que «Siri Recap» resume y guarda los puntos clave de las conversaciones del usuario. Así que, si siempre has deseado que cada uno de tus comentarios espontáneos se conservara digitalmente, ha llegado tu momento.
Apple afirma que no identificará a los hablantes, ni guardará el audio sin procesar, ni resumirá información personal o financiera sensible. Pero si otros dispositivos de escucha, como Alexa de Amazon, sirven de referencia, la tecnología de Apple podría tener dificultades para filtrar la información que sus usuarios no desean que se capture.
Algunos han comparado estas funciones del Watch con las gafas inteligentes de Meta por la facilidad con la que permiten la grabación sin consentimiento tanto en público como en situaciones íntimas.
Más información: https://www.forbes.com/sites/prakharkhanna/2026/11/03/apples-new-always-on-audio-intelligence-features-are-now-available-in-beta/
Las ciudades están rescindiendo sus contratos con Flock. Flock hace caso omiso de ellas [thedrive.com]
En medio de una oleada de críticas contra las cámaras de vigilancia de Flock, algunos departamentos de policía están rescindiendo sus acuerdos con la empresa, solo para encontrarse con que esta no se muestra dispuesta a colaborar.
En una localidad de Minnesota, el jefe de policía empezó a desconectar las cámaras él mismo tras ponerse en contacto con Flock para rescindir un contrato y no recibir respuesta alguna durante más de una semana, según declaró al sitio web de noticias del sector automovilístico The Drive. Flock aún no ha comunicado a la ciudad cómo tiene previsto retirar las cámaras, añadió.
The Verge descubrió otros dos casos en los que Flock no atendió la solicitud de retirada de una ciudad o volvió a conectar las cámaras sin permiso.
Mientras tanto, el director ejecutivo de Flock sigue insistiendo en que la tecnología es muy apreciada tanto por los departamentos de policía como por los ciudadanos. Parece que a la empresa le vendría bien buscar en el diccionario qué significa «apreciada».
Más información: https://www.thedrive.com/news/my-city-canceled-flocks-contract-flock-ignored-it-so-the-police-chief-unplugged-the-cameras
Este boletín fue redactado con ayuda de NanoGPT y el boletín de privacidad de DuckDuckGo.
Para seguir aprendiendo sobre privacidad y seguridad digital, te invito a unirte a mi canal CiberSeguridad X1 y escuchar el programa de radio Autodefensa Digital que se transmite todos los miércoles por ZK Radio.
¡Es todo por esta semana!
¡Mantente soberano y libre!
Boletín patrocinado por Zingo Labs

Zingo es una billetera de Zcash para verdaderos amantes de la privacidad financiera.
Más información: LinkTree
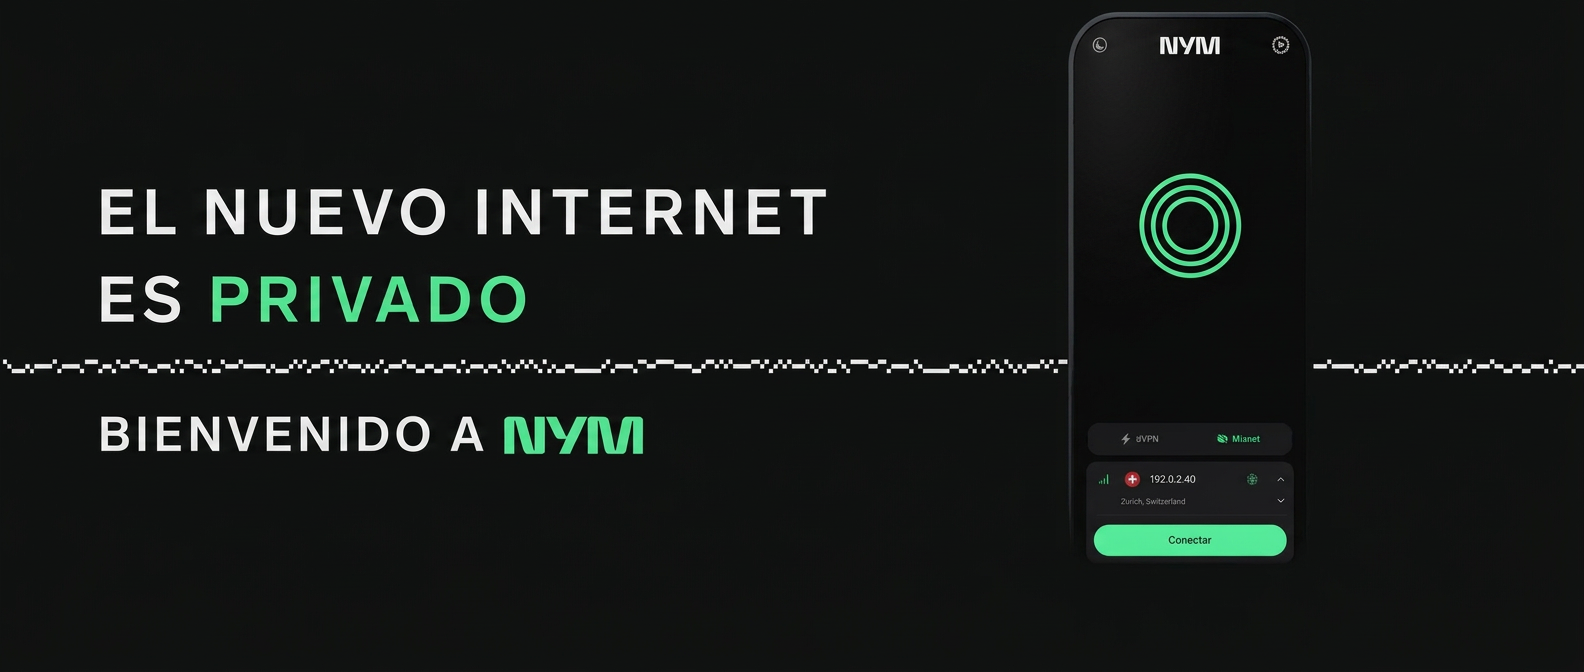
NymVPN: acceso sin fronteras, anónimo y compatible con criptomonedas
🎁 Consigue 1 mes gratis. Sin tarjeta de crédito ni correo electrónico.
¡Desbloquea tu acceso a Internet con Nym con servidores independientes en más de 70 países!
Nym es una aplicación desarrollada en Suiza, de código abierto y gestionada por una red global y descentralizada. No pueden registrar tu actividad. Tu dirección IP, tu contenido y tus metadatos están protegidos por diseño.
Dos modos:
⚡️ Rápido (WireGuard de 2 saltos) para streaming y navegación
🌀 Mixnet (5 saltos) para criptomonedas, mensajería y privacidad de alto nivel
Dos pasos: instala la app y, a continuación, solicita tu mes gratis aquí.