Cada vez dependemos más de Internet. Vivimos parte de nuestra vida a través de la pantalla de un dispositivo. Nuestra vida personal y profesional transcurre entre diversas actividades en línea que involucran estudio, trabajo, entretenimiento y constantes conexiones con otras personas.
Pero... ¿somos conscientes de los peligros que nos acechan y cómo enfrentarlos para una vida digital saludable?
El Boletín de Autodefensa Digital es el medio para conocer lo que está pasando en el mundo de la privacidad y seguridad digital con noticias de actualidad, las cuales te permitirán ser un usuario más consciente de lo que ocurre y puedes hacer para defenderte ante las amenazas que te rodean en línea.
Este boletín es parte del programa de radio Autodefensa Digital, transmitido todos los miércoles por ZK Radio.
Si quieres conocer sobre privacidad y seguridad digital, este boletín es para ti.
¡Adelante!

Alertan que el Grupo Lazarus lanzó un kit para hackear fintech y criptomonedas [criptonoticias.com]
El analista Mauro Eldritch, fundador de BCA LTD, publicó un análisis sobre "Mach-O Man", un nuevo kit de malware nativo para macOS atribuido al Grupo Lazarus de Corea del Norte. Basado en un reporte previo del equipo Quetzal de Bitso, el estudio advierte que el grupo está llevando a cabo una campaña activa que convierte la comunicación empresarial rutinaria en una vía directa para el robo de credenciales, apuntando especialmente a empresas fintech y del ecosistema cripto donde macOS es predominante entre desarrolladores y ejecutivos.
Ideas clave
- Vector de ataque: Ingeniería social sobre ingeniería técnica: el ataque comienza con una invitación falsa a una reunión enviada por Telegram, frecuentemente desde cuentas comprometidas de contactos conocidos de la víctima. El enlace redirige a un sitio que imita plataformas como Zoom, Teams o Google Meet, mostrando un mensaje de error que insta al usuario a copiar y pegar un comando en la terminal de su Mac para "solucionar la conexión". Críticamente, el ataque no explota ninguna vulnerabilidad técnica del sistema operativo; la víctima ejecuta el código voluntariamente, permitiendo al malware evadir controles de seguridad tradicionales.
- Arquitectura del kit: El malware despliega cuatro componentes en secuencia: descarga de binarios maliciosos compilados en Go; recolección de información del sistema (procesos, configuración de red y extensiones de navegadores Chrome, Safari y Brave); instalación de un mecanismo de persistencia disfrazado de aplicación "OneDrive" para reactivarse en cada inicio de sesión; y robo de credenciales almacenadas en el llavero (Keychain) de macOS, cookies de sesión y archivos sensibles, exfiltrándolos a través de un bot automatizado en Telegram.
- Impacto directo en criptomonedas: El llavero de macOS puede contener claves privadas o frases de recuperación de wallets digitales. Combinadas con cookies de sesión activas de exchanges o plataformas de custodia, estas credenciales otorgan al atacante acceso inmediato a los fondos sin necesidad de vulnerar protocolos adicionales.
- Errores y estado del kit: Varios componentes presentan fallas de código, incluyendo un bucle infinito que puede delatar la presencia del malware por consumo anómalo de recursos, sugiriendo que el kit fue distribuido sin pruebas exhaustivas.
- Contexto reciente y vínculo con ataques mayores: El Grupo Lazarus fue atribuido al hackeo de Kelp DAO el 18 de abril (USD 292 millones) y a la reciente brecha de Binance. El analista Clandestine advirtió que "una máquina comprometida puede darle a los atacantes acceso completo a la infraestructura corporativa", evidenciando que la sofisticación del grupo no se limita a protocolos, sino que se extiende a las personas que los operan.
Conclusión
La aparición de "Mach-O Man" confirma que el Grupo Lazarus ha diversificado su arsenal hacia la ingeniería social dirigida a ejecutivos de alto valor en entornos macOS, explotando la confianza en comunicaciones aparentemente rutinarias en lugar de buscar fallos técnicos. En un ecosistema donde una sola sesión comprometida puede significar la pérdida inmediata de millones en activos digitales, el principal frente de defensa ya no es solo el código, sino la educación y la desconfianza operativa de quienes manejan infraestructura crítica y claves de acceso.
Más información: https://www.criptonoticias.com/seguridad-bitcoin/especialistas-ciberseguridad-lazarus-hackeos-criptomonedas-macos/
We must keep age verification from killing anonymity online [proton.me]
Andy Yen advierte que la creciente exigencia de verificación de edad en internet, impulsada por la protección infantil, representa una amenaza existencial para el anonimato en línea. Aunque reconoce que las preocupaciones de los padres son válidas, sostiene que la recolección masiva de identidades oficiales amplía el alcance de la vigilancia, expone datos sensibles a filtraciones y consolida el poder de grandes tecnológicas y gobiernos sobre el acceso a la red.
Ideas clave
- Las filtraciones son inevitables: La recolección de documentos de identidad, fotos y biometría para verificar edad convierte a las plataformas en blancos atractivos. El caso de Discord, donde hackers accedieron a registros de más de 70.000 usuarios, incluyendo identificaciones gubernamentales, ejemplifica el riesgo. Incluso terceros "especialistas" en verificación se convierten en objetivos de alto valor y enfrentan la tentación de monetizar esos datos.
- Ni gobiernos ni Big Tech son la solución: La aplicación móvil de la UE para verificación de edad fue hackeada en horas. Encomendar esta tarea a Apple, Google o Microsoft otorgaría a estas empresas aún más poder para rastrear usuarios y decidir quién accede a qué, consolidando un ecosistema de vigilancia y colusión estatal que ya ha mostrado su disposición a ceder ante presiones gubernamentales.
- El camino hacia la identificación universal obligatoria: Una vez establecida la verificación de edad, es probable que se extienda progresivamente a toda la población y a otros fines. El autor advierte que esto facilitaría bloqueos por nacionalidad, persecución de disidentes y silenciamiento de denunciantes, socavando la democracia y el acceso a ayuda para personas vulnerables.
- Alternativas técnicas y principios no negociables: La responsabilidad de proteger a los menores debe recaer primero en los padres mediante controles parentales robustos y accesibles. Si la verificación de edad resulta inevitable, debe limitarse estrictamente a contextos de alto riesgo y cumplir con requisitos mínimos: procesamiento client-side, escaneos faciales descartables sin subir identificaciones, respuestas binarias anonimizadas transmitidas con cifrado de extremo a extremo y código abierto para auditoría pública.
- La raíz del problema: el modelo de atención publicitaria: El autor subraya que el verdadero peligro para niños y adultos reside en el modelo de negocio basado en la publicidad y la captura de atención, que incentiva a las empresas a espiar, rastrear y crear adicción. Empresas como Meta promueven la verificación de edad para trasladar responsabilidades, no para proteger genuinamente a los usuarios.
Conclusión
La única forma de garantizar que los datos de verificación de edad no sean robados, compartidos o abusados es no recolectarlos. Exigir identificación oficial como condición para acceder a internet consolidaría los peores aspectos de la red: vigilancia corporativa, colusión estatal y eliminación del anonimato necesario para el disenso democrático. Ante la urgencia de "hacer algo" por los niños, la sociedad debe resistir la tentación de soluciones amplias e irreversibles, y priorizar sistemas que descentralicen el control y no expandan la infraestructura de identificación permanente.
Más información: https://proton.me/blog/keep-age-verification-from-killing-anonymity-online
IA dispara las estafas cripto y complica la respuesta de las autoridades, advierte informe [diariobitcoin.com]
El uso de inteligencia artificial está transformando el panorama del cibercrimen vinculado a criptomonedas. Durante una audiencia conjunta en el Congreso de Estados Unidos, especialistas advirtieron que el acceso generalizado a herramientas de IA facilita estafas mucho más sofisticadas, personalizadas y difíciles de detectar, al mismo tiempo que acelera la explotación de vulnerabilidades técnicas en protocolos descentralizados. Como resultado, tanto usuarios comunes como autoridades enfrentan dificultades crecientes para distinguir fraudes reales de comunicaciones legítimas y para mantener el ritmo de una amenaza en constante escalada.
Ideas clave
- Incremento del 500 % en estafas con IA: Ari Redbord, responsable de políticas en TRM Labs, informó ante los legisladores que la actividad de estafas habilitadas por IA aumentó un 500 % durante el último año, lo que evidencia la velocidad a la que estos métodos se propagan.
- Engaños cada vez más convincentes: Cynthia Kaiser, del Halcyon Ransomware Research Center, señaló que la IA facilita la creación de correos electrónicos falsos casi perfectos, deepfakes que imitan rostros y voces, y narrativas personalizadas que eliminan las señales de alerta tradicionales, como errores gramaticales o historias incoherentes.
- Violencia económica a escala industrial: Megan Stifel, del Institute for Security and Technology, explicó que los delincuentes utilizan IA para escanear datos financieros de las víctimas (ingresos, activos, hábitos de pago) y construir estrategias de presión precisas y adaptativas, haciendo que el fraude sea casi imposible de resistir para quienes no cuentan con formación técnica.
- Comercialización del crimen: Jacqueline Burns Koven, de Chainalysis, advirtió que los ciberdelincuentes no solo usan IA, sino que venden software basado en esta tecnología como servicio, permitiendo que operadores menos experimentados suplanten identidades y ejecuten fraudes de inversión.
- Ataques técnicos a DeFi: Más allá del engaño social, los atacantes emplean IA para identificar errores en protocolos DeFi que auditores humanos podrían pasar por alto, automatizando la detección y explotación de debilidades técnicas.
- Democratización del cibercrimen: Kaiser resaltó que la IA está reduciendo drásticamente las barreras de entrada, permitiendo que personas sin conocimientos técnicos avanzados ejecuten operaciones que antes requerían experticia.
- Agotamiento de la defensa y necesidad de adoptar IA: Los expertos advirtieron que los equipos de seguridad quedarán sobrepasados si no incorporan herramientas de IA defensiva. El desafío no es solo tecnológico, sino institucional, requiriendo presupuesto, capacitación y coordinación entre agencias.
- Revisión de marcos legales: Se planteó evaluar si las facultades de designación por terrorismo contempladas en la legislación estadounidense podrían aplicarse a actores de ransomware que atacan infraestructura crítica, como hospitales, tratándolos con la severidad de amenazas a la seguridad nacional.
Conclusión
Existe un consenso claro entre los especialistas: la inteligencia artificial está alterando estructuralmente el cibercrimen al amplificar simultáneamente la capacidad de engaño y reducir los requisitos para ejecutarlo. En el ecosistema cripto, esto se traduce en un entorno cada vez más hostil donde tanto la ingeniería social como la explotación técnica operan a velocidad de máquina. La respuesta exigida a las autoridades debe combinar tecnología defensiva avanzada, coordinación interinstitucional y posiblemente ajustes normativos que equiparen ciertos ataques sistemáticos a amenazas de seguridad nacional. Sin una reacción integral y rápida, la ventaja seguirá estando del lado de los atacantes.
Más información: https://www.diariobitcoin.com/estafas/ia-dispara-las-estafas-cripto-y-complica-la-respuesta-de-las-autoridades/

Meta ha sido sancionada con una cuantiosa multa por violaciones de la privacidad [nytimes.com]
Nuevo México ha impuesto a Meta una multa de 25.000 millones de dólares, una de las sentencias más elevadas dictadas hasta la fecha contra una empresa de redes sociales, por engañar a los usuarios sobre sus prácticas de privacidad.
Un jurado determinó que, en 26 de las 29 declaraciones, Meta engañó intencionadamente a los usuarios sobre cómo se recopilaban y utilizaban sus datos personales. La fiscalía se basó en correos electrónicos de ejecutivos, entre ellos el del director ejecutivo Mark Zuckerberg, para demostrar que la empresa sabía que sus clientes no entendían su política de privacidad tan permisiva y tomó medidas para mantenerlos en la ignorancia.
Nuevo México y docenas de otros estados demandaron a Meta en 2021 después de que un denunciante revelara que la empresa había estado compartiendo información sobre sus usuarios individuales con la empresa extranjera de publicidad política Cambridge Analytica. Mientras que 47 estados llegaron a un acuerdo con el gigante tecnológico, Nuevo México optó por un juicio con jurado, que ganó con esta sentencia histórica.
La multa es significativa no solo por su cuantía, sino porque consolida aún más la vía para procesar a las grandes empresas tecnológicas utilizando las leyes estatales de protección del consumidor, según los expertos.
Más información: https://www.nytimes.com/2026/10/21/technology/meta-penalty-new-mexico.html
El director general de Flock hizo unas declaraciones extrañas [404media.co]
Garrett Langley, director general de Flock Safety, afirmó ante un grupo de jefes de policía reunidos en una conferencia que la oposición generalizada a la red de cámaras de vigilancia de su empresa es, en realidad, obra de bots rusos.
Langley afirmó, sin aportar pruebas, que la creciente reacción en contra en Internet contra los lectores de matrículas de su empresa ha sido orquestada por cuentas falsas o agentes extranjeros. En cuanto a las protestas presenciales contra Flock, Langley dijo que ve a «las mismas personas con las mismas pancartas y el mismo mensaje», y añadió que no cree que la reacción sea «espontánea».
Los comentarios de Langley se producen mientras la empresa de vigilancia atraviesa una serie de escándalos relacionados con abusos y extralimitaciones policiales. En recientes apariciones en los medios, Langley ha eludido las preguntas sobre el uso indebido por parte de la policía y ha desestimado las preocupaciones sobre los sistemas de reconocimiento facial, calificándolas de «desinformación».
Más información: https://www.404media.co/in-leaked-audio-flock-ceo-tells-cops-backlash-to-the-company-isnt-real/
Una sentencia judicial ha reavivado los debates sobre la privacidad, la seguridad de los menores y la libertad de expresión [eff.org]
Dos tribunales federales de apelación han dictaminado que Florida y Georgia pueden empezar a aplicar leyes que restringen el acceso de los jóvenes a las redes sociales.
Las leyes prohíben a los adolescentes acceder a las redes sociales sin el consentimiento de sus padres y, en el caso de Georgia, exigen a las plataformas que realicen esfuerzos «razonables» para verificar la edad de los usuarios.
La iniciativa nacional bipartidista para hacer que las redes sociales sean más seguras para los niños y adolescentes ha planteado cuestiones delicadas en torno a la privacidad, ya que muchas propuestas exigen controles de edad o verificaciones de identidad que acabarían con el anonimato en los espacios digitales. Muchas organizaciones de derechos digitales se han opuesto a estas medidas, alegando que vulneran la libertad de expresión, mientras que los defensores de la seguridad infantil reclaman más medidas de protección y responsabilidad por parte de las empresas tecnológicas.
Las leyes de Florida y Georgia siguen siendo objeto de litigio en los tribunales, por lo que no está claro cómo afectarán estas restricciones a las empresas de redes sociales y a sus usuarios en el futuro.
Más información: https://www.eff.org/deeplinks/2026/10/two-states-can-now-restrict-social-media-access-heres-what-do-next
Este boletín fue redactado con ayuda de NanoGPT y el boletín de privacidad de DuckDuckGo.
Para seguir aprendiendo sobre privacidad y seguridad digital, te invito a unirte a mi canal CiberSeguridad X1 y escuchar el programa de radio Autodefensa Digital que se transmite todos los miércoles por ZK Radio.
¡Es todo por esta semana!
¡Mantente soberano y libre!
Boletín patrocinado por Zingo Labs

Zingo es una billetera de Zcash para verdaderos amantes de la privacidad financiera.
Más información: LinkTree
NymVPN: acceso sin fronteras, anónimo y compatible con criptomonedas
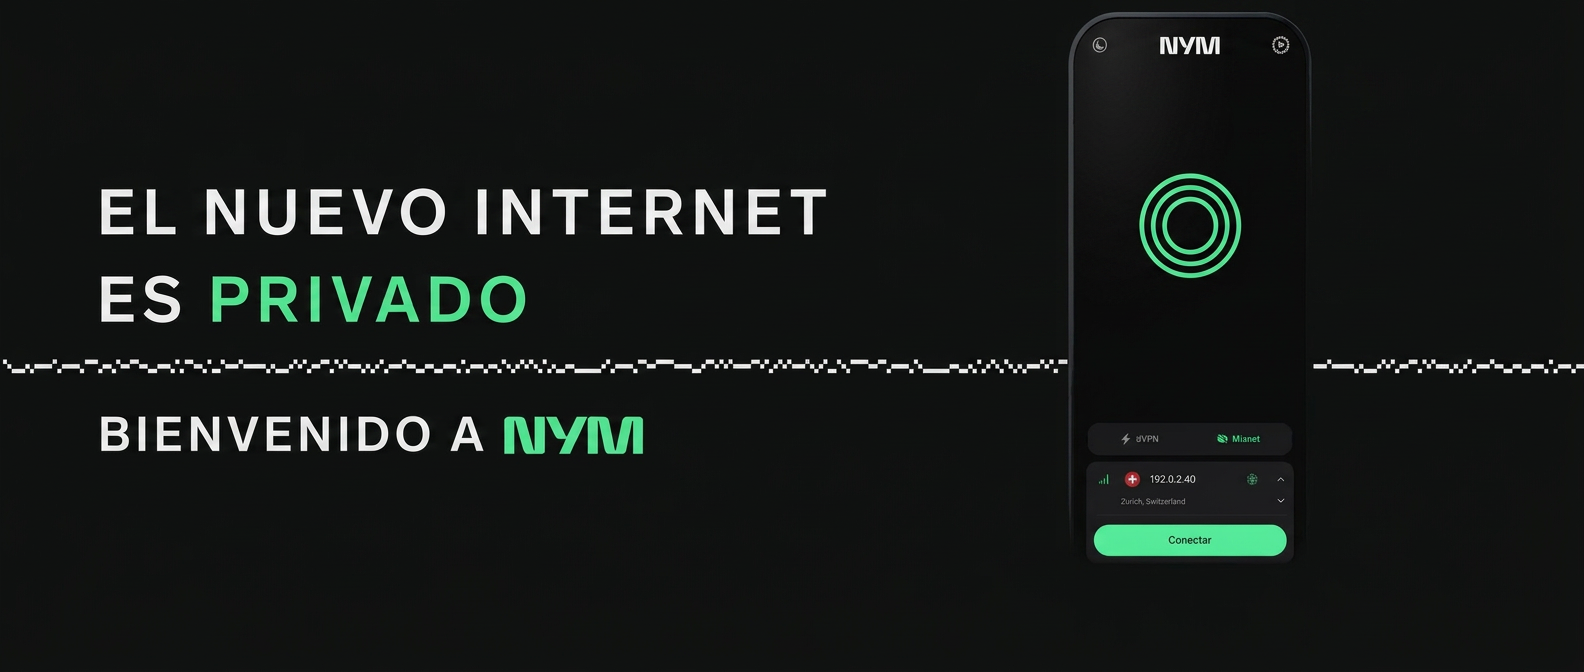
🎁 Consigue 1 mes gratis. Sin tarjeta de crédito ni correo electrónico.
¡Desbloquea tu acceso a Internet con Nym con servidores independientes en más de 70 países!
Nym es una aplicación desarrollada en Suiza, de código abierto y gestionada por una red global y descentralizada. No pueden registrar tu actividad. Tu dirección IP, tu contenido y tus metadatos están protegidos por diseño.
Dos modos:
⚡️ Rápido (WireGuard de 2 saltos) para streaming y navegación
🌀 Mixnet (5 saltos) para criptomonedas, mensajería y privacidad de alto nivel
Dos pasos: instala la app y, a continuación, solicita tu mes gratis aquí.